AIと進める、サイトの守り方
2026.10.29
ここ数週間だけでも、セキュリティの話題は途切れませんでした。
10月21日には、Python用のソフト部品の配布サイト(PyPI)で、AI関連の人気ライブラリ「LiteLLM」に、パスワードや鍵を盗むウイルス入りの版が公開される事件もありました。
攻撃する側もAIを使い始め、手口は速く、巧みになっています。そこで私は、このサイトの守りをGrok Botと一緒に見直しました。難しい知識がなくても相談しながら進められたので、その流れを紹介したいと思います。
1. まず、Grok Botに点検してもらう
まずGitHubとGrok Botを連携します。そこでサイトのリポジトリをGrok Botに見てもらい、危ない箇所がないかを洗い出してもらいました。自分では気づけなかった点もここで見つかりました(詳細は書けませんがその数7個!)。
2. わかりやすい言葉で説明してもらう
見つかった問題は、専門用語だらけだと判断できません。そこで「どう危ないのか」「放っておくとどうなるのか」を、わかりやすい言葉で説明してもらいました。分かってから決めるので、納得して進められます。
3. 直す案はGrok Bot、決めるのは自分
直し方の案はGrok Botが出してくれます。ただ、実際に反映するかどうかは、必ず自分で決めます。Grok Botに任せきりにせず、納得できなければ反論もしますしこちらから改善案を提示したりもします。自分のサイトの最終判断は自分で持つ。ここは一番大事にしたところです。
4. 毎日見張る仕組みを自動化
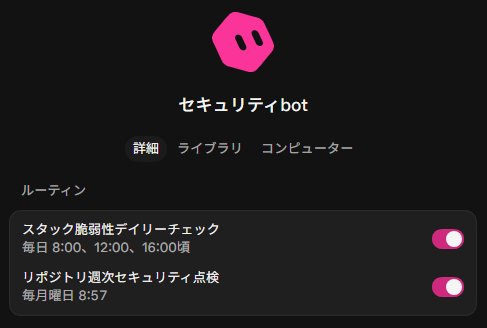
攻撃の手口は日々進化しているので一度直して終わりでは新しい弱点が出たときに気づけません。そこで、Grok Botが毎日自動で見張る仕組みを作りました。
・まずこのサイトだけでなく私が関わっている全てのプロジェクトをリスト化する
・ルーティン1 : XなどのSNSを朝、昼、夕方の1日3回巡回して、使用している技術スタックなどの脆弱性がないかを確認し、全プロジェクトを点検し、改善が必要ならすぐ報告してもらう。直す案は、修正の依頼(PR)として作ってもらう
・ルーティン2 : それとは別に毎週月曜日にはすべてのプロジェクトをまとめて点検する
簡単に説明すると上記の流れでセキュリティ対策を構築して現在は運用しています。
これからも増え続けるサイバー攻撃に迅速に対応するべく自分のスキルも上げていかないといけません。